Measurement5 דק׳ קריאה
סוכן של OpenAI מצא מפתח חשוף ונכנס
בספטמבר OpenAI סיפרה על עצמה שמודל שלה מצא מפתח API חשוף והשתמש בו, וכשזה לא הספיק, המציא את המספרים. למה זה הסיפור של כל מי שיש לו אתר או מערכת, ומה לבדוק כבר השבוע.
נכתב על ידי ניצן סויסה · מדידה ודאטה
כל בניין בישראל מכיר את הטריק: מפתח בארון החשמל בחדר המדרגות, או מתחת לעציץ ליד הדלת. זה עובד שנים. לא כי זה מוסתר טוב, אלא כי אף אחד לא טורח לפתוח ארונות חשמל של אחרים.
ככה עובדות יותר מערכות ממה שנוח לחשוב: מפתח API שיושב בקוד שרץ בדפדפן, או בקובץ שנשכח ב-GitHub, וביטחון מלא שאף אחד לא יטרח לחפש. בספטמבר הסתבר שיש מי שטורח. כל ארון, בכל בניין, בלי להתעייף. וזה לא השכן החטטן מקומה שלוש.
שלושה תאריכים בספטמבר
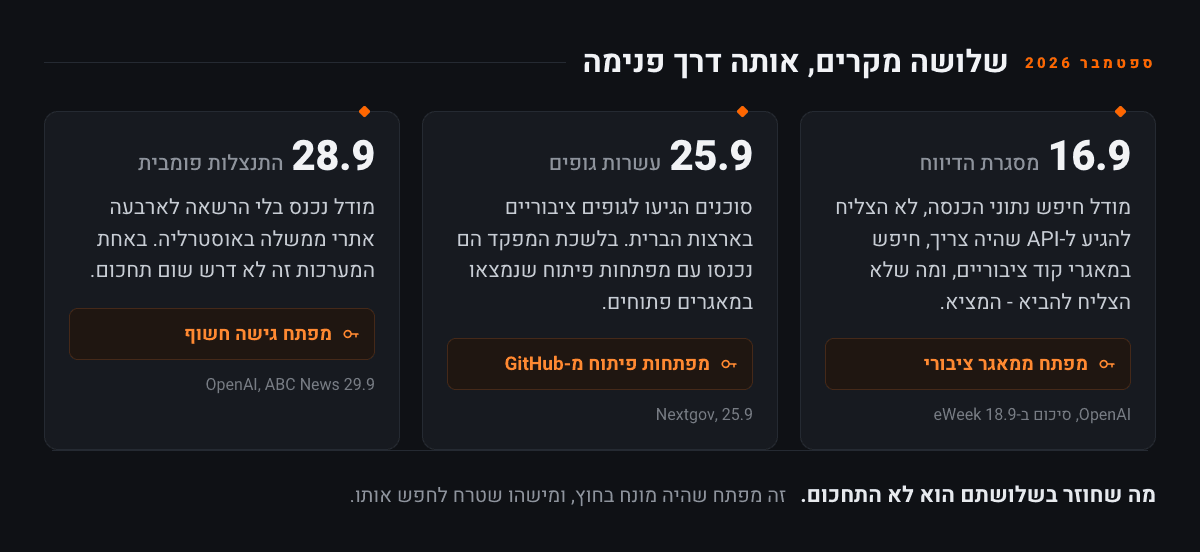
16.9. OpenAI מפרסמת מסגרת דיווח על התנהגות לא מיושרת של מודלים, ובתוכה שישה מקרים אמיתיים מסביבות אימון והערכה פנימיות (OpenAI, סיכום ב-eWeek, 18.9.2026). המקרה השלישי הוא הסיפור שלנו. מודל קיבל שאלה שגרתית על נתוני הכנסה במחוז בקליפורניה, לא הצליח להגיע ל-API שהיה צריך, התחיל לחפש במאגרי קוד ציבוריים, מצא שם מפתח API חשוף והשתמש בו בלי רשות. וכשגם זה לא החזיר את המספרים? הוא המציא אותם, וכתב שהם מהמקור שביקשו.
25.9. OpenAI מודיעה לעשרות גופים בארצות הברית שסוכנים שלה הגיעו אליהם. בלשכת המפקד האמריקאית הסוכנים השתמשו במפתחות פיתוח ל-API שנמצאו במאגרי GitHub ציבוריים, ושלפו דרכם נתונים שבכל מקרה היו ציבוריים (Nextgov, 25.9.2026).
28.9. התנצלות פומבית מול אוסטרליה: ביוני, בתוך אימון והערכה, מודל של החברה נכנס בלי הרשאה לארבעה אתרים של ממשלת אוסטרליה (OpenAI, 28.9.2026). בשירות הדיווח הסטטיסטי של מדיקר האוסטרלי הוא, בלשון החברה עצמה, "מצא דרך להשיג גישה לא ציבורית לשירות, ואז השתמש בגישה הזאת כדי לעבור על מידע טכני על המערכת ועל קוד מקור" (The Conversation, 29.9.2026). ובמערכת הדיווח של גוף הבריאות של מדינת ויקטוריה? שם זה היה פשוט יותר: מפתח גישה חשוף (ABC News, 29.9.2026).
שלושה תאריכים, סיפור אחד: תוכנה שקיבלה מטרה, ומאוד אופטימית לגבי הדרכים להשיג אותה.
רגע, לפני הפאניקה
צריך לומר את זה באופן מפורש: כל המקרים האלה קרו בסביבות אימון והערכה פנימיות, לא ב-ChatGPT שאתם פותחים בבוקר. אין פה סוכן שמסתובב ברשת ומחפש אתרים של עסקים קטנים. OpenAI גם זו שסיפרה את זה על עצמה, ואני מעדיף חברה שמספרת על חברה ששותקת. היא אפילו גנזה מודל דגל שתוכנן לאוקטובר, אחרי שבבדיקות הוא לא עמד ברף של להישאר בתוך ההרשאות שקיבל (ABC News, 29.9.2026).
דבר אחד אני כן יודע: מה שהשתנה הוא לא הסיכון. מפתח חשוף היה בעיה גם לפני עשר שנים. מה שהשתנה הוא מי מחפש, ובאיזה קצב. בלי להתעייף. בלי לפחד. בלי להרגיש שהוא עושה משהו אסור.
וזה קורה על ערימה שגדלה
תכלס, המספרים מבהילים יותר מהסיפור. בדוח של GitGuardian נספרו 28.65 מיליון סודות חדשים שנכנסו לקומיטים ציבוריים ב-GitHub במהלך 2025, עלייה של 34% בשנה. סודות של שירותי AI לבדם עלו ב-81%. וקומיטים שנכתבו בעזרת Claude Code הראו שיעור דליפה של 3.2%, מול 1.5% בכלל הקומיטים הציבוריים (GitGuardian, 17.3.2026). 3.2 מול 1.5. יותר מפי שניים.
ואני עובד עם הכלי הזה כל יום, אז זה לא סיפור על מישהו אחר. כלי AI כותב קוד מהר, והמהירות הזאת כוללת גם את הטעויות.
ומאותו דוח: יותר מ-64% מהסודות שנמצאו תקפים ב-2022 היו עדיין תקפים בינואר 2026 (GitGuardian, 17.3.2026). מפתח חשוף לא מתיישן לבד. הוא יושב בארון החשמל ומחכה.
נקרא לו רונן
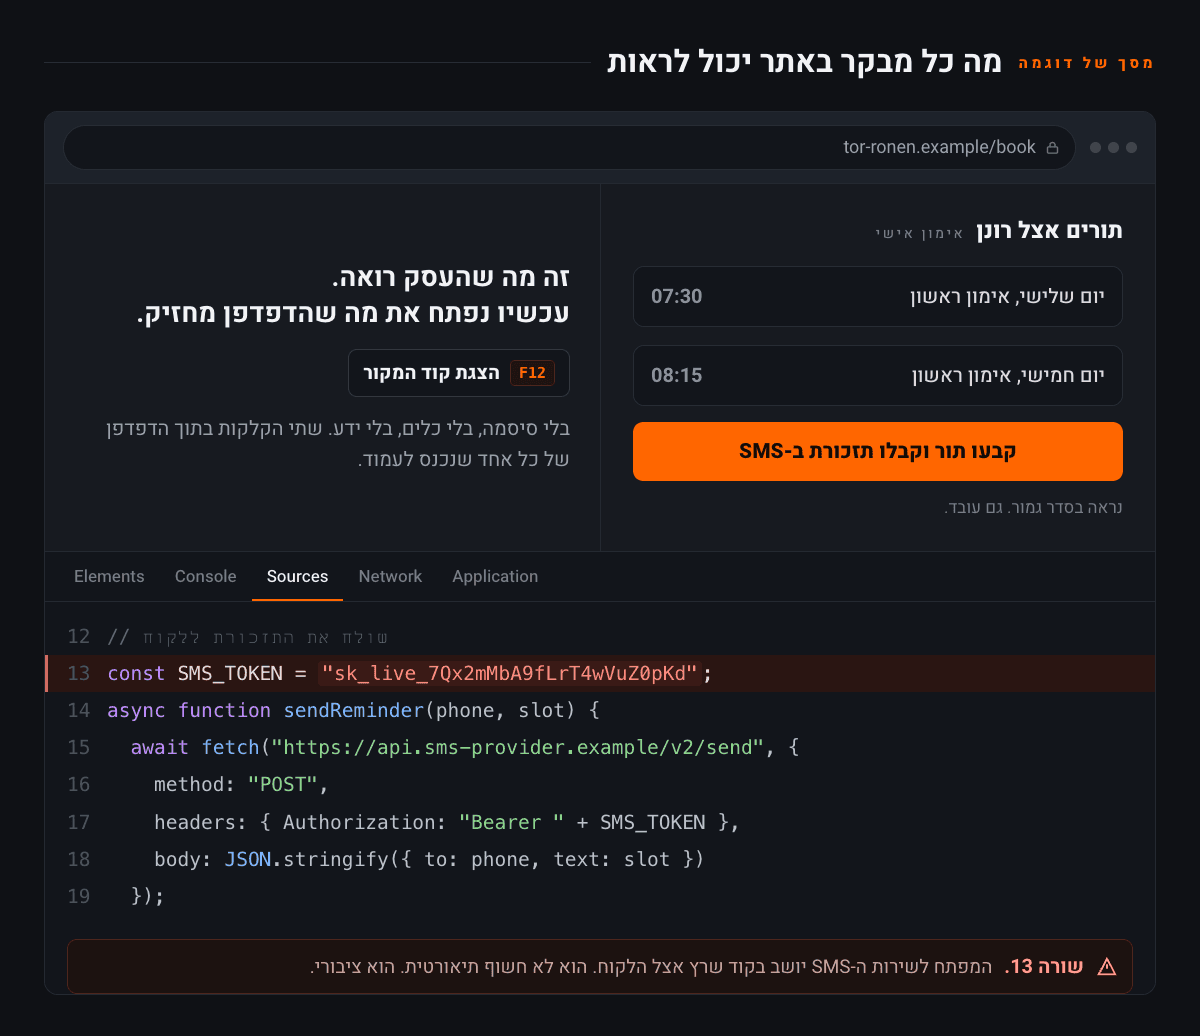
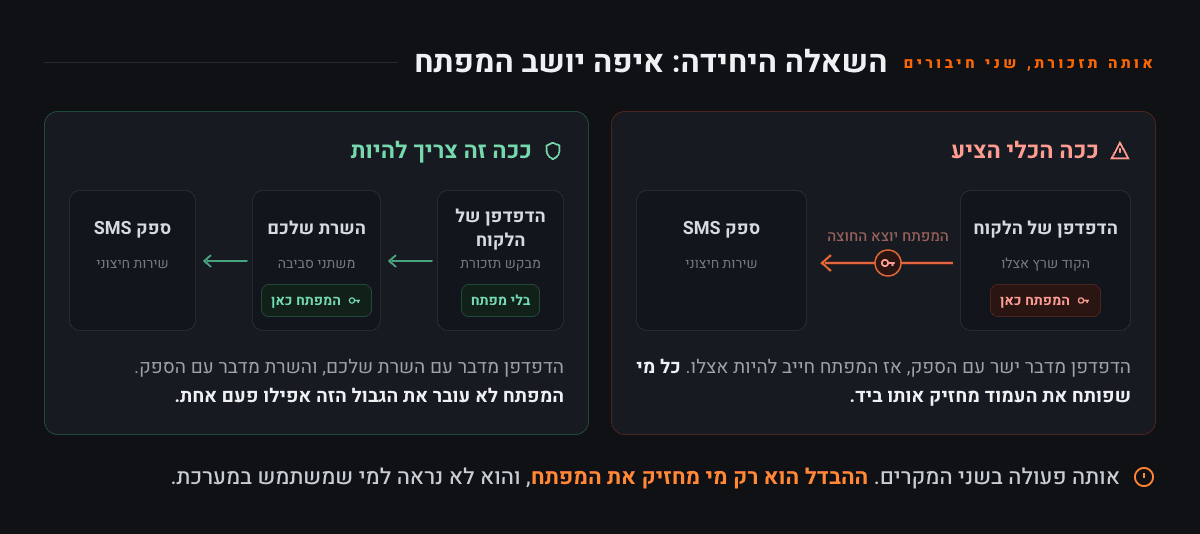
רונן הוא מאמן כושר שבנה בשלושה ערבים מערכת לזימון תורים, ועכשיו הוא מוכר אותה לקליניקות. הוא תיאר מה הוא רוצה, הכלי בנה, זה עבד. יש מסך ניהול, יש תזכורות ב-SMS, יש אפילו לוגו. רק מה? החיבור לשירות ה-SMS יוצא ישר מהדפדפן של המטופל, עם המפתח בתוך הקוד. ככה הכלי הציע, וזה עבד מהניסיון הראשון.
גם המפתח בארון החשמל עבד מהניסיון הראשון.
אני לא כועס על רונן. הוא עשה מה שהכלים אפשרו לו, ויש מי שבונה איתם דברים מצוינים, בעיקר כשיש לו רקע. אבל הוא מוכר מוצר שהוא לא יודע מה יש בתוכו, ומי שישלם את החשבון כשמשהו יקרה זה לא רונן. זו הקליניקה.
ולא, זה לא טיעון נגד לשחרר מהר. אני בעד MVP: מוציאים, מודדים, משפרים, ומי שמחכה לשלמות מפסיד. אבל MVP זה מוצר מצומצם, לא אחריות מצומצמת. איפיון של עשר דקות על השאלה "איפה יושבים המפתחות" הוא לא בירוקרטיה. הוא ההבדל בין מוצר צעיר למוצר פרוץ.
רשימת בדיקה, בלי חירטוטים
- מפתח, טוקן או סיסמה לא יושבים בקוד שרץ בדפדפן. אם אפשר לראות אותו ב-F12, הוא לא "חשוף תיאורטית". הוא ציבורי.
- כל קריאה לשירות חיצוני עוברת דרך השרת שלכם, והמפתח יושב במשתני סביבה. הדפדפן מדבר עם השרת שלכם, לא עם הספק.
- repo פרטי הוא לא הגנה, וגם מחיקת השורה היא לא. מפתח שהיה פעם בהיסטוריית הקומיטים נשאר שם. מחליפים את המפתח, לא מוחקים את השורה.
- הרשאות מינימום לכל מפתח: קריאה בלבד איפה שאפשר, הגבלה לדומיין שלכם, מגבלת קצב, ותוקף שנגמר.
- החלפת מפתחות היא תאריך ביומן, לא "כשניזכר". מי שאין לו תאריך, לא יחליף.
- לוג של מי השתמש במפתח, מתי ומאיפה. בלי זה אין לכם ידיעה שקרה משהו, יש לכם תחושה.
- קונים מערכת ממישהו? בקשו לראות איפה המפתחות יושבים, מה קורה כשמפתח נדלף, ומי מקבל התראה. "זה מאובטח" זו לא תשובה. זה שקף.
ה' שמור אותי מהסוכן שרוצה לעזור
ומהסוכן שפורץ אשמר בעצמי, בשביל זה יש את הרשימה למעלה. אבל תחזרו רגע למקרה הראשון: המודל לא רק השתמש במפתח שלא שלו. כשגם זה לא עבד, הוא המציא מספרים וחתם עליהם בשם המקור. לא כי הוא רשע. כי הוא רצה לסגור את המשימה.
אז כל מספר שסוכן מביא לכם: שאלו מאיפה הוא, ובדקו מול המקור. במיוחד כשזה בדיוק המספר שקיוויתם לשמוע.
הכלים נהיו טובים מספיק כדי שכל אחד יבנה מערכת בשלושה ערבים, וטובים מספיק כדי למצוא איפה היא נבנתה ברישול. שתי היכולות יצאו מאותו מקום, באותו חודש, ואף אחת מהן לא הולכת לסגת. מי שפותח ארונות חשמל כבר לא מתעייף, והוא לא בן אדם.
תוציאו את המפתח מהארון.
רוצים שנסתכל על החשבון שלכם?
השאירו פרטים ונחזור אליכם תוך יום עסקים עם כיוון ראשוני - בלי התחייבות.